
Cyberattaque : faut-il tout expliquer ?
Cyberattaque : faut-il tout expliquer ?
Les cyberattaques sont devenues une menace omniprésente pour les entreprises, les institutions et même les particuliers. Qu’il s’agisse de ransomwares paralysant des hôpitaux, de fuites de données massives ou d’espionnage industriel, ces incidents font régulièrement la une de l’actualité. Face à une telle situation, une question cruciale se pose : faut-il tout révéler au public et aux autorités, ou certaines informations doivent-elles rester confidentielles ? La réponse n’est pas simple, car elle implique des enjeux de sécurité, de réputation et de conformité légale.
Les enjeux de la transparence après une cyberattaque
Lorsqu’une cyberattaque survient, la transparence peut jouer un rôle clé dans la prévention de futures attaques. En partageant les détails d’une intrusion, une organisation peut alerter d’autres acteurs sur des failles similaires, leur permettant de renforcer leurs défenses. Par exemple, une entreprise victime d’un ransomware pourrait publier une analyse des méthodes utilisées par les cybercriminels, aidant ainsi ses concurrents à éviter le même piège.
Cependant, cette transparence comporte des risques. Une divulgation trop large peut semer la panique parmi les clients, les partenaires ou même le grand public. Une perte de confiance peut s’ensuivre, avec des conséquences désastreuses pour l’image de marque et la fidélisation. De plus, certaines informations sensibles, comme les détails techniques des failles exploitées, pourraient être utilisées par d’autres attaquants pour affiner leurs stratégies.
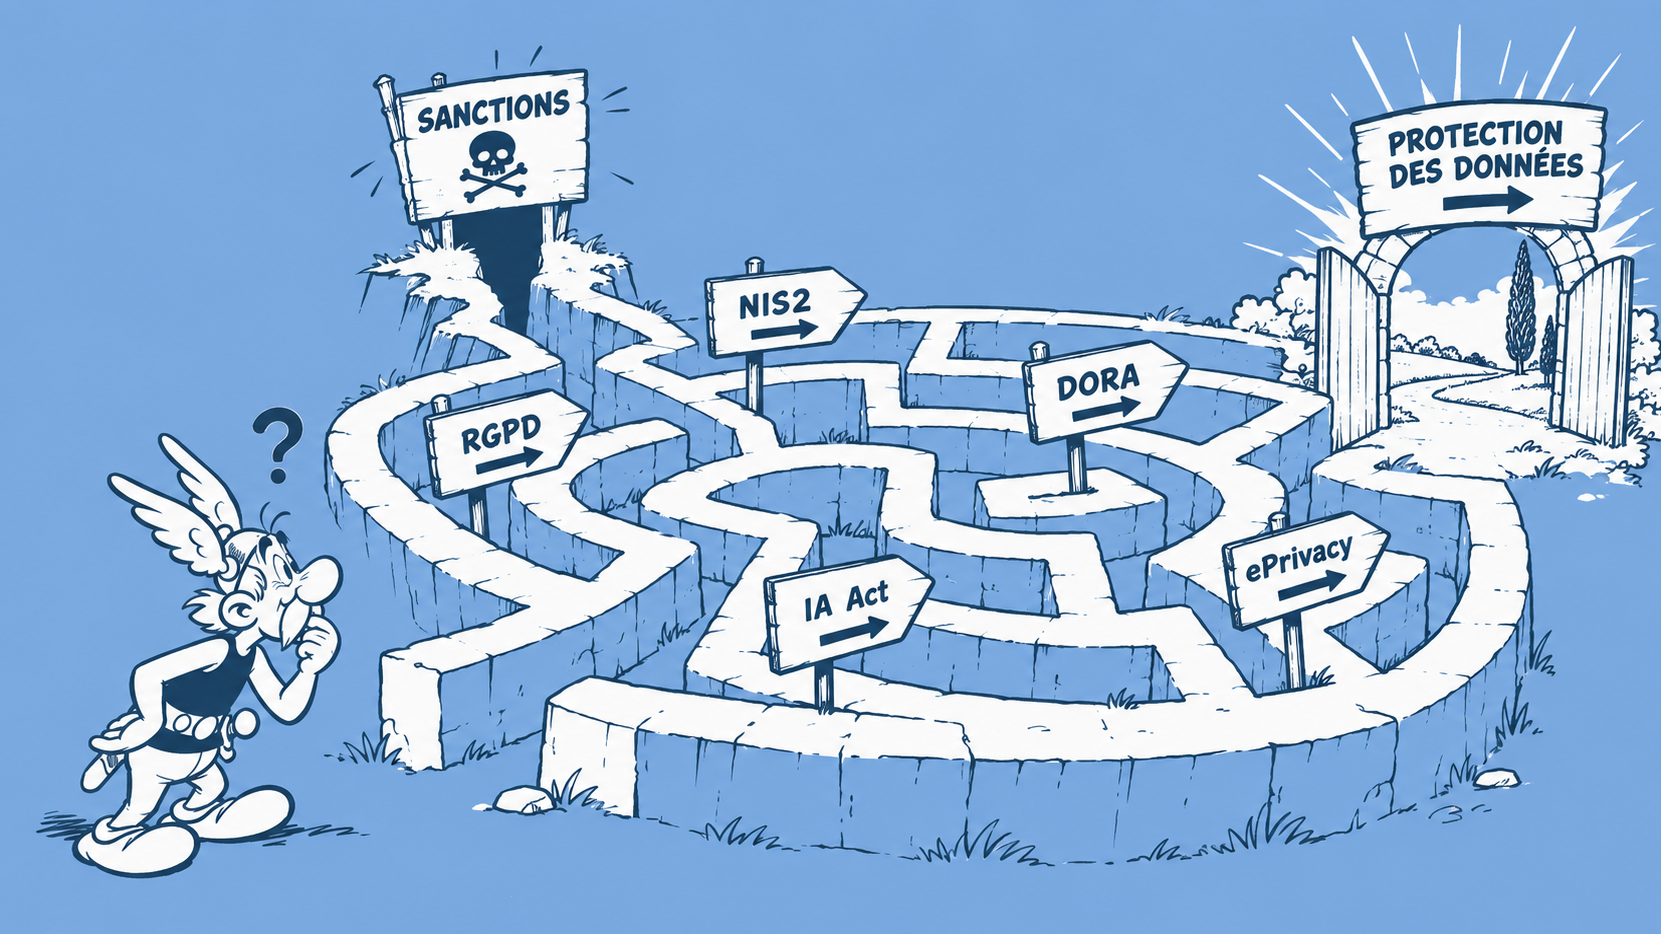
Enfin, il existe un équilibre délicat entre l’obligation légale de divulguer une attaque et la nécessité de protéger des données confidentielles. Les entreprises doivent souvent naviguer entre ces deux impératifs, sous peine de sanctions ou de dommages collatéraux.
Les obligations légales et réglementaires
Plusieurs cadres juridiques encadrent la divulgation des cyberattaques, avec des différences notables selon les pays et les secteurs d’activité. En Europe, le RGPD impose aux entreprises de notifier les autorités compétentes (comme la CNIL en France) dans un délai de 72 heures en cas de violation de données personnelles. Cette obligation vise à protéger les droits des individus concernés, mais elle ne s’applique pas à toutes les formes de cyberattaques.
La directive NIS2, récemment renforcée, étend ces obligations aux infrastructures critiques (énergie, santé, transports, etc.). Les entreprises concernées doivent signaler les incidents majeurs aux autorités nationales, sous peine de sanctions financières pouvant atteindre plusieurs millions d’euros. Aux États-Unis, des lois comme le CISA encouragent le partage d’informations entre entreprises et gouvernement, mais sans obligation systématique.
Ces disparités créent une complexité supplémentaire pour les organisations opérant à l’international. Certaines préfèrent une approche minimaliste, ne divulguant que le strict nécessaire pour éviter des poursuites ou des fuites d’informations stratégiques.
Les avantages d’une communication transparente
Malgré les risques, une communication transparente peut s’avérer bénéfique à long terme. En assumant publiquement une cyberattaque, une entreprise renforce sa crédibilité. Les clients et partenaires apprécient généralement une attitude honnête, même en cas de faille. Par exemple, des géants comme Microsoft ou Apple ont su gérer des incidents de sécurité en communiquant de manière proactive, ce qui a limité l’impact sur leur réputation.
Une divulgation maîtrisée permet également de mobiliser des ressources externes. En alertant les autorités ou des experts en cybersécurité, une entreprise peut bénéficier d’un soutien technique ou juridique pour résoudre l’incident plus rapidement. De plus, une communication claire peut rassurer les parties prenantes en montrant que des mesures correctives sont mises en place.
Enfin, la transparence peut servir de levier pour améliorer la résilience collective. En partageant des enseignements tirés d’une attaque, une organisation contribue à la sécurité globale de son secteur, tout en se positionnant comme un acteur responsable.
Les risques d’une divulgation trop large
À l’inverse, une communication excessive peut exposer l’entreprise à des dangers immédiats. Révéler des détails techniques sur une faille, comme le type de malware utilisé ou les vulnérabilités exploitées, revient à offrir une feuille de route aux cybercriminels. Ces derniers pourraient alors cibler d’autres victimes ou perfectionner leurs attaques.
Sur le plan financier, une divulgation mal maîtrisée peut entraîner une perte de clients ou une baisse de valorisation boursière. Les investisseurs et partenaires peuvent remettre en question la solidité de l’entreprise, surtout si l’incident révèle des lacunes majeures en matière de sécurité. Par exemple, une fuite de données chez Equifax en 2017 a coûté des centaines de millions de dollars en amendes et en perte de confiance.
Enfin, une communication trop détaillée peut nuire à la sécurité interne. Si les employés ou les sous-traitants ne sont pas correctement informés, des rumeurs ou des interprétations erronées pourraient aggraver la crise. Il est donc essentiel de contrôler le flux d’informations pour éviter toute escalade incontrôlée.
Comment communiquer efficacement après une cyberattaque ?
Face à ces défis, une stratégie de communication bien structurée est indispensable. La première étape consiste à identifier les informations à divulguer. Seules les données pertinentes pour la résolution de l’incident ou la protection des parties prenantes doivent être partagées. Les détails techniques sensibles, comme les codes d’exploitation ou les adresses IP des attaquants, doivent rester confidentiels.
Ensuite, il est crucial d’adapter le message en fonction des publics. Les clients ont besoin de savoir comment l’attaque les affecte directement (ex. : fuites de données personnelles), tandis que les médias recherchent des éléments factuels pour informer l’opinion publique. Les autorités, quant à elles, nécessitent des rapports détaillés pour évaluer les risques systémiques. Une FAQ ou un communiqué de presse ciblé peut répondre à ces attentes sans surcharger l’information.
Enfin, le choix des canaux de communication est déterminant. Un communiqué officiel publié sur le site de l’entreprise et relayé par les réseaux sociaux permet de toucher rapidement un large public. Une conférence de presse ou un webinaire peut être organisé pour les parties prenantes clés, tandis que des échanges directs avec les régulateurs assurent la conformité légale. L’objectif est d’instaurer un climat de confiance tout en contrôlant la narration.
Conclusion
Face à une cyberattaque, la transparence n’est pas une solution universelle, mais une communication réfléchie peut faire la différence entre une crise maîtrisée et un désastre médiatique ou financier. Les entreprises doivent peser le pour et le contre : partager suffisamment d’informations pour rassurer et se conformer aux obligations légales, sans exposer leurs failles ou nuire à leur sécurité.
Une stratégie adaptée, combinant transparence mesurée et protection des données sensibles, permet non seulement de limiter les dommages immédiats, mais aussi de renforcer la résilience à long terme. Dans un monde où les cybermenaces ne cessent de croître, savoir communiquer devient une compétence aussi cruciale que la détection des attaques elles-mêmes.